Єврокомісія зазнала масштабної кібератаки з використанням інструментів ШІ, — Politico
Виділіть її та натисніть Ctrl + Enter —
ми виправимo
Єврокомісія зазнала масштабної кібератаки з використанням інструментів ШІ, — Politico


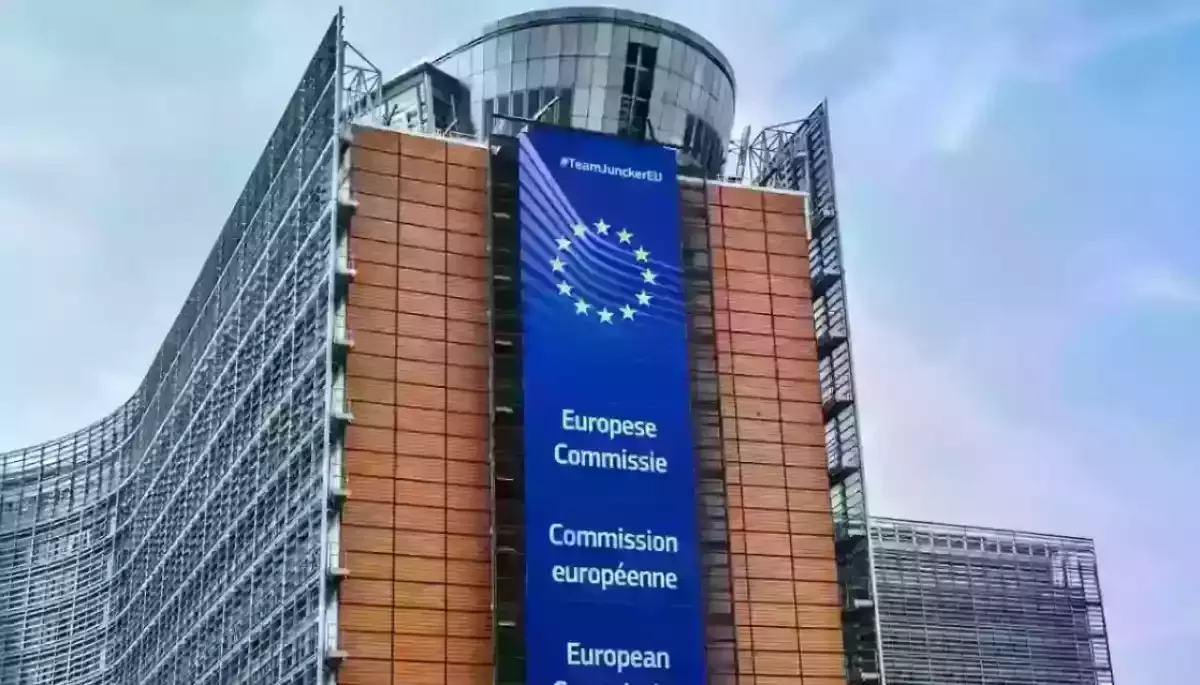
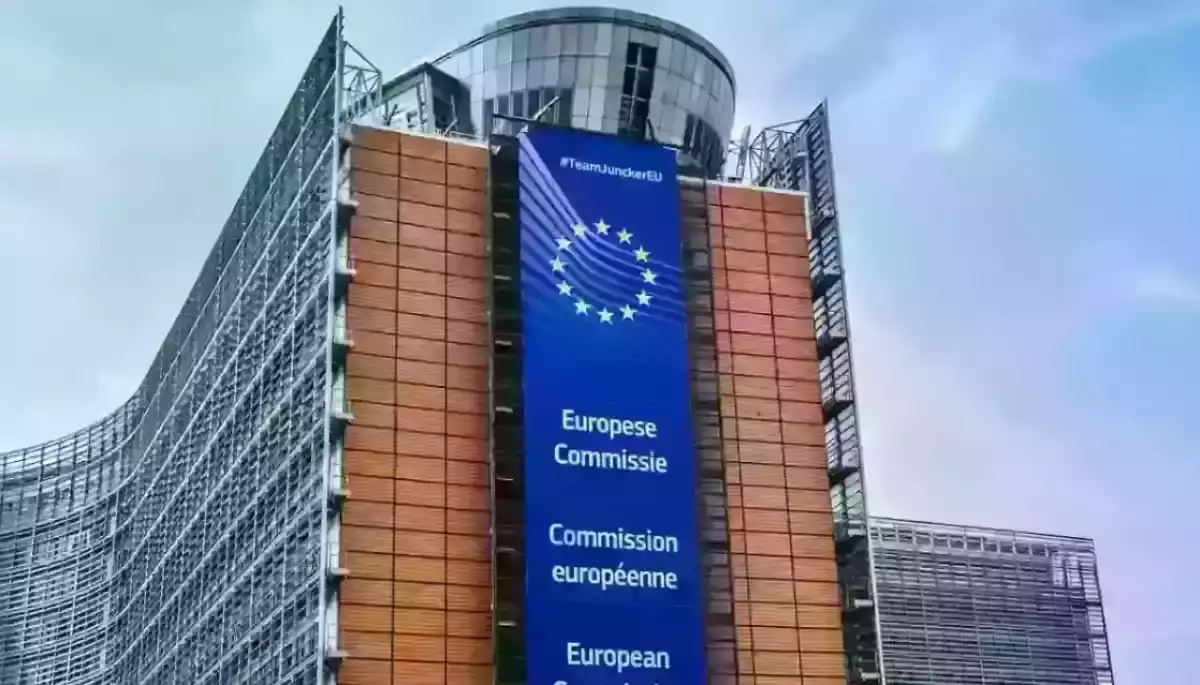
Європейська комісія зазнала масштабної кібератаки, яка позбавила співробітників можливості вносити інформацію про зарплати та відпустки і могла призвести до витоку їхніх персональних даних. Про це пише Politico.
Речник Єврокомісії Томас Реньє повідомив, що відомство вжило необхідних заходів у відповідь на виявлену кібератаку. За його словами, під атакою опинилися окремі системи, про що поінформували людей, яких це стосується.
Водночас посадовець ЄС, який говорив на умовах анонімності, сказав, що повний масштаб наслідків ще невідомий. Наразі слідчі з’ясовують, чи були скомпрометовані особисті дані працівників Єврокомісії. За словами джерела, ця невизначеність ускладнює комунікацію з працівниками відомства.
За даними Politico, на початку листопада Служба кібербезпеки інституцій ЄС CERT-EU виявила, що міжнародна група хакерів використовувала ARTEX — загальнодоступний інструмент на базі штучного інтелекту, призначений для виявлення вразливостей в IT-системах.
«Деякі зловмисники використовують такі інструменти не за призначенням і атакували Єврокомісію», — сказав журналістам посадовець ЄС.
З міркувань безпеки Єврокомісія тимчасово відключила кілька програмних систем. Наразі доступ до більшості з них відновили.
На початку цього тижня відновили роботу кадрової платформи Sysper, за допомогою якої працівники отримують розрахункові листи, подають заяви на відпустку та вносять дані про робочий час, а також систему MyPMO для відшкодування медичних витрат. Однак напередодні Sysper знову ненадовго вийшла з ладу.
Згідно з внутрішнім листом, на початку листопада Єврокомісія скликала Раду корпоративного управління — найвищий внутрішній орган антикризового управління — на термінову зустріч щодо «тривалих кіберінцидентів».
За даними видання, після цього Департамент цифрових послуг розпорядився посилити перевірки безпеки, а комісарка з питань технологій Генна Вірккунен поінформувала Колегію комісарів про невідкладні заходи реагування.
Нагадаємо, недавно стало відомо, що хакери використали вразливість сервісу Optimizely, щоб поширити шкідливий програмний код на вебсайтах 178 організацій, серед яких BBC, CNN, Zoom, HSBC, IKEA та Salesforce.
Раніше компанія Google повідомила, що російськомовні хакери створили ШІ-агента, який здійснив першу в історії повністю автоматизовану кібератаку. Ціллю нападу були французькі сайти у сферах медіа, розваг та освіти.
Фото: Pixabay